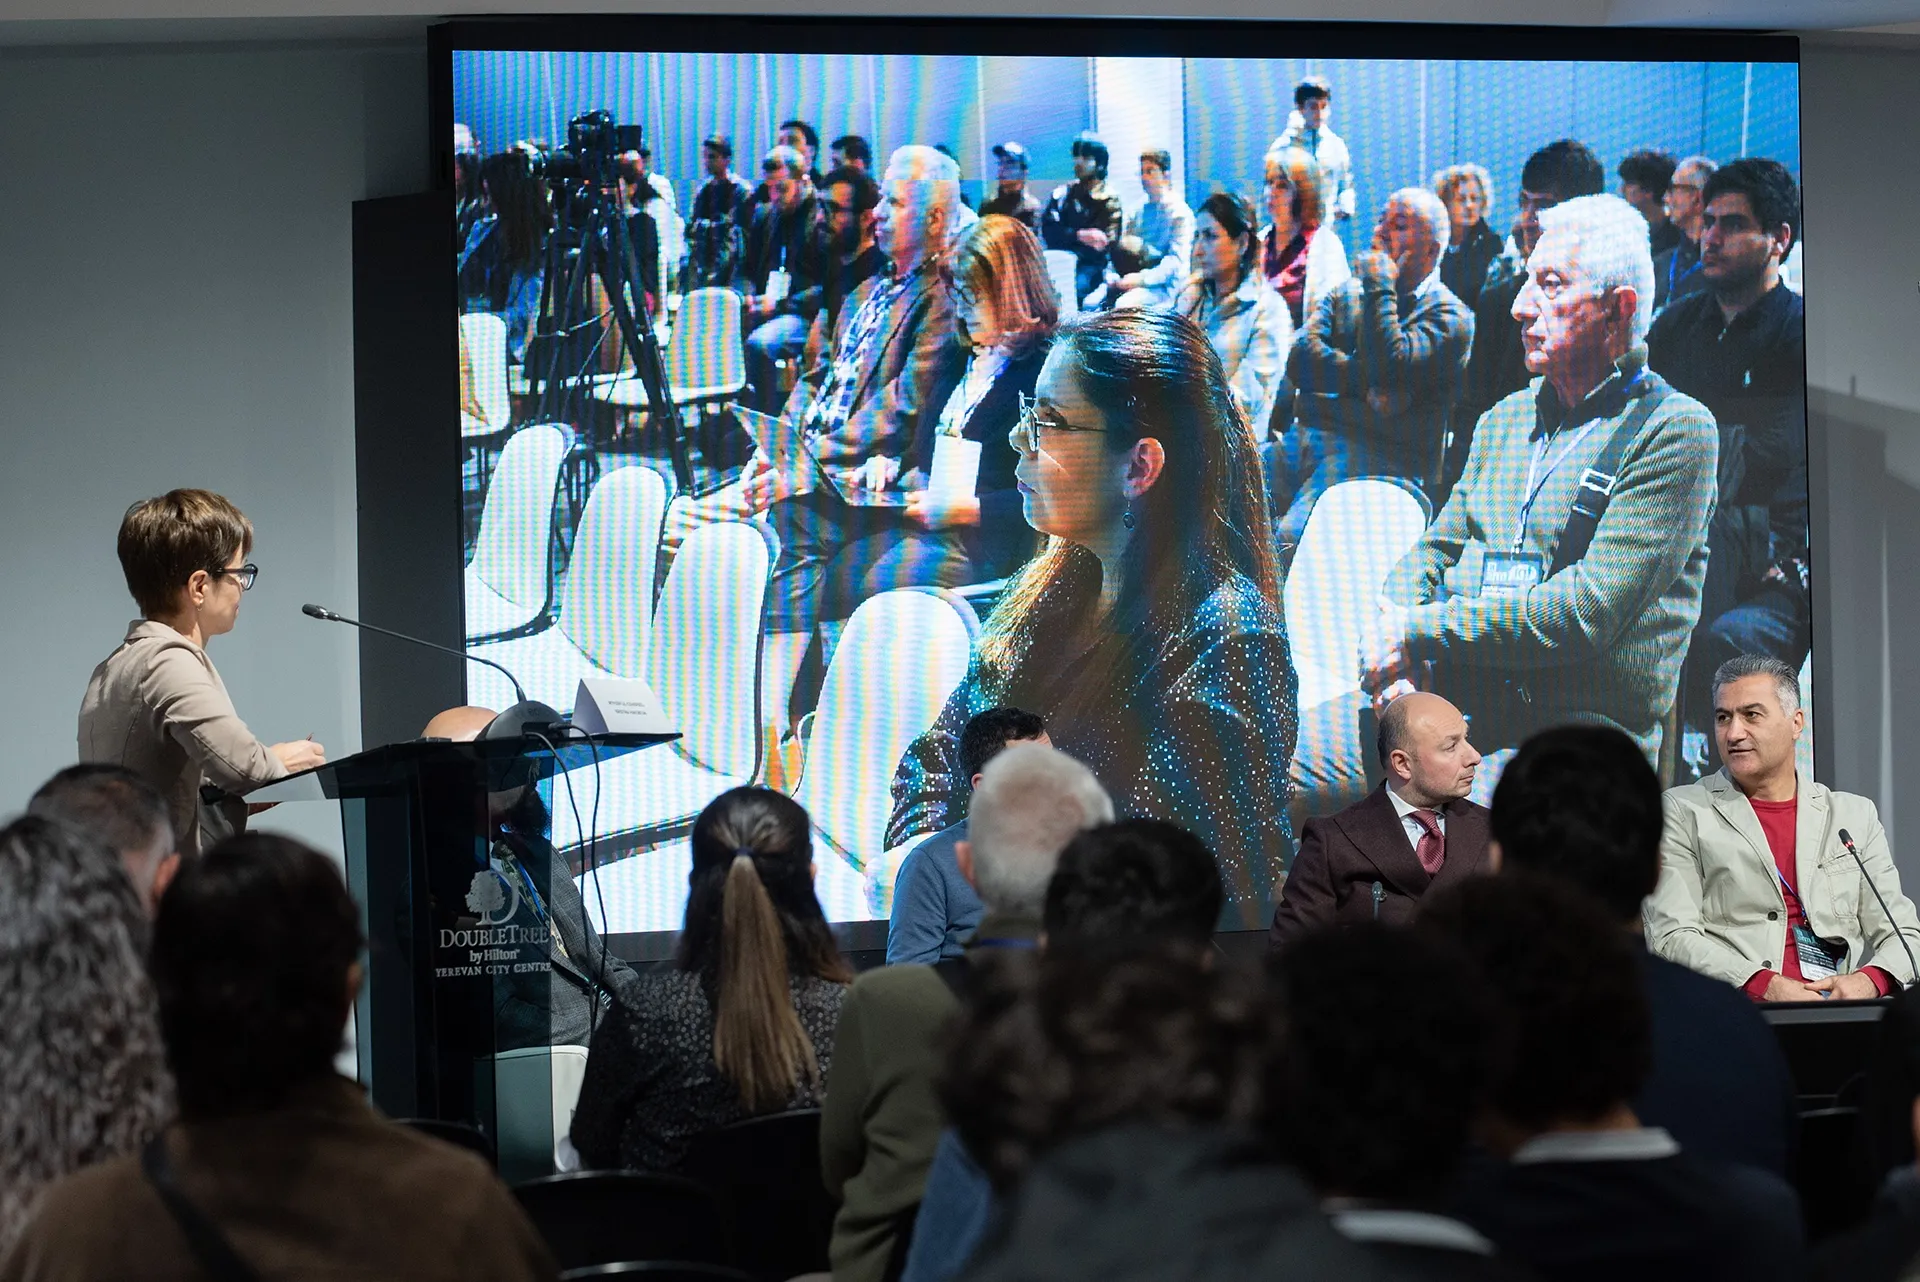
Հայաստանի կրիտիկական տեղեկատվական ենթակառուցվածքների պաշտպանությունը պահանջում է ոչ միայն տեխնիկական լուծումներ, այլև պետական ու մասնավոր կառույցների հստակ պատասխանատվություն, համագործակցություն և կիբեռռիսկերի մշտադիտարկում։ Այս հարցերին անդրադարձել են ArmIGF2026 համաժողովի «Կրիտիկական տեղեկատվական ենթակառուցվածքներ․ կիբեռանվտանգությունից մինչև ազգային դիմակայունություն» թեմատիկ քննարկմանը։
Այն վարել է «Ինտերնետ հանրություն» ՀԿ խորհրդի փոխնախագահ, «ՀՀ Ինտերնետ կառավարման համաժողով» միջգերատեսչական խմբի քարտուղար Քրիստինա Հակոբյանը։ Մասնակցել են ՀՀ բարձր տեխնոլոգիական արդյունաբերության և արհեստական բանականության նախարարության, Հայաստանի տեղեկատվական համակարգերի գործակալության, Հանրային ծառայությունները կարգավորող հանձնաժողովի, «Թիմ տելեկոմ Արմենիա» ընկերության և Արժույթի միջազգային հիմնադրամի ներկայացուցիչները։
ՀՀ ԲՏԱ և ԱԲ նախարարության ներկայացուցիչ Հայկ Ոսկանյանի խոսքով՝ կիբեռանվտանգության մասին օրենքը, որն ընդունվել է նախորդ տարվա վերջին և ուժի մեջ մտել 2026-ին, սահմանում է կրիտիկական տեղեկատվական ենթակառուցվածքների պաշտպանության ընդհանուր շրջանակը և պատասխանատվությունների բաշխումը։ Խաղաղ ժամանակ դրանց մշտադիտարկման և միջադեպերին արձագանքման պատասխանատուն Հայաստանի տեղեկատվական համակարգերի գործակալությունն է, իսկ արտակարգ և պատերազմական իրավիճակներում այդ գործառույթները փոխանցվում են նախարարությանը։ Առաջիկա կարևոր խնդիրներից է նաև հստակ չափանիշներով որոշել, թե որ համակարգերն են համարվում կրիտիկական։
Ոսկանյանն անդրադարձել է նաև կիբեռանվտանգության միջադեպերի դիտարկման կենտրոնի (incident observatory) մոտեցումներին՝ Ճապոնիայի օրինակով։ ԱԲ կիրառմամբ նման կենտրոններում գրանցվում և մշտադիտարկվում են խոշոր կիբեռմիջադեպերը՝ դրանց մասին տեղեկատվության փոխանակումն ու արձագանքումն արագացնելու նպատակով։ Բանախոսը շեշտել է, որ կիբեռսպառնալիքների դեմ պայքարում միջազգային համագործակցությունն անհրաժեշտ է, քանի որ առանձին երկրներն այլևս չեն կարող միայնակ լուծել բոլոր խնդիրները։
Հայաստանի տեղեկատվական համակարգերի գործակալությունից Շանթ Քասարդջյանն ասել է, որ գործակալությունն աշխատում է յուրաքանչյուր կազմակերպության համար ռիսկերի նկարագիր կազմելու ուղղությամբ՝ բացահայտելով դրա կախվածությունը օպերատորներից, ծառայություններից և այլ համակարգերից։ Կարևոր են նաև պահուստային լուծումները, այլընտրանքային ինտերնետային կապերը, դրանց պարբերական փորձարկումը և ծառայությունների շարունակականության ապահովումը։ Անվտանգությունը պետք է հաշվի առնել դեռևս համակարգերի նախագծման և ներդրման փուլում, ոչ թե միայն խափանումից հետո։
Հանրային ծառայությունները կարգավորող հանձնաժողովի հեռահաղորդակցության վարչության պետ Արմեն Հունանյանն ընդգծել է պետական և մասնավոր հատվածների համագործակցության անհրաժեշտությունը։ Նրա խոսքով՝ օրենքի ընդունումը կարևոր քայլ է, սակայն դրա արդյունավետությունը կախված է նաև ենթաօրենսդրական ակտերի մշակումից, գործառույթների հստակեցումից և գործնական կիրարկումից։ Կարգավորող մարմնի մոտեցումը պետք է առաջին հերթին լինի կանխարգելիչ՝ նպաստելով օպերատորների պատրաստվածության բարձրացմանը և ծառայությունների շարունակականությանը։